

この記事の3行まとめ
- Unity Technologies、圧縮ライブラリ「Brotli」の脆弱性についてセキュリティアドバイザリを公開
- Unity製アプリは、BrotliStreamなどで信頼できないデータを解凍する場合だけ影響。UnityWebRequestやAssetBundleは対象外
- 該当するアプリは修正版エディタでの再ビルドが必要に。修正版は6000.0以降向けに準備中
Unity Technologiesは、Googleのオープンソースの圧縮ライブラリ「Brotli」で発見された脆弱性「CVE-2026-111497」について、Unity製アプリケーションとUnityエディタへの影響と対処をまとめたセキュリティアドバイザリを公開しました。
この脆弱性は、圧縮データを解凍する際の処理となるBrotliのデコーダーで起きるバッファオーバーフローに起因するもの。公開されたのは2026年10月21日で、脆弱性の深刻度を示すCVSSスコアは9.2です。
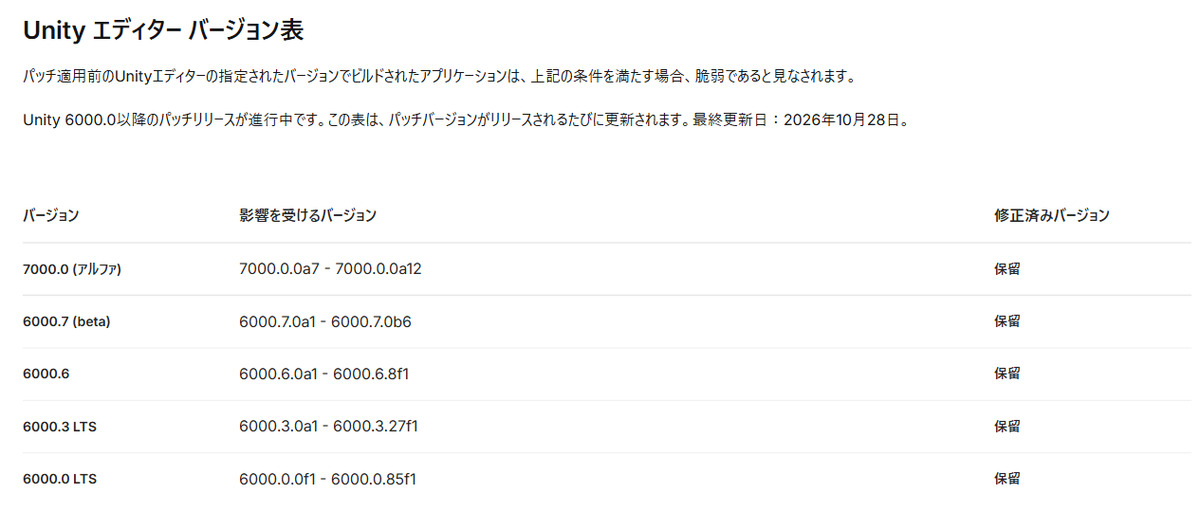
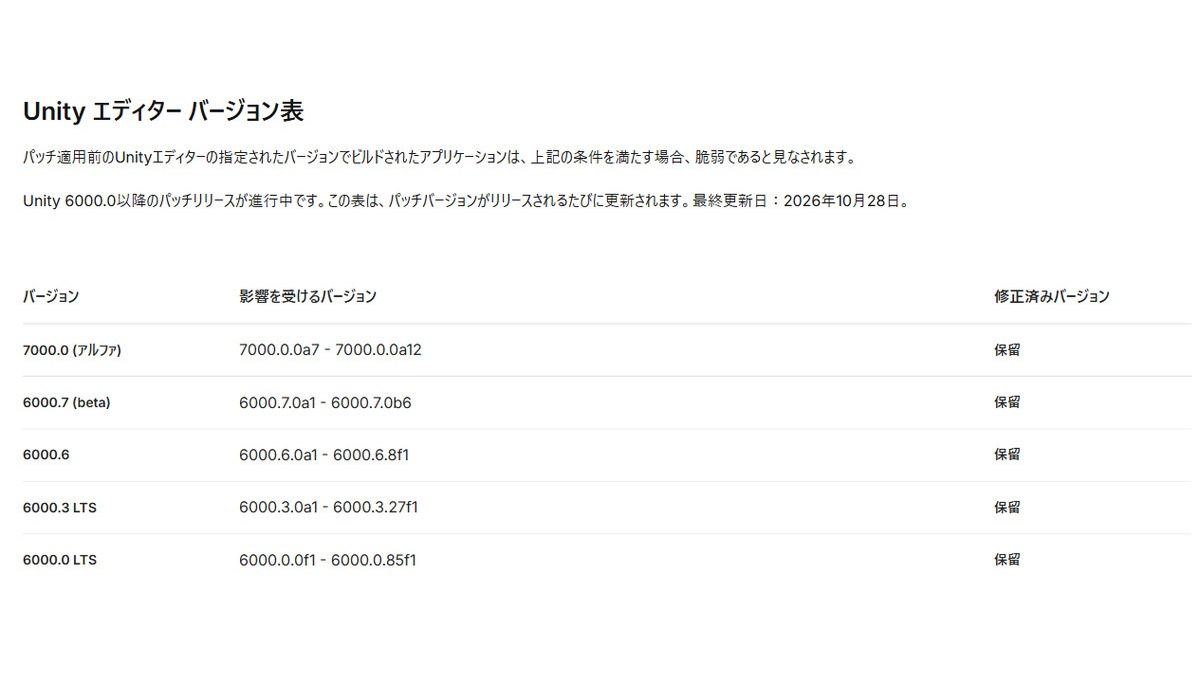
日本時間10月29日時点での対応状況。攻撃側が細工したBrotliデータを解凍させた場合、アプリケーションがクラッシュするか、アプリケーションの権限でコードを実行される可能性があるが、今のところUnity製アプリケーションでは被害が確認されていない(画像はセキュリティアドバイザリのスクリーンショット)
影響を受けるのは、ネットワークの応答やユーザー生成コンテンツなどに含まれる攻撃者が制御できるBrotliデータを、.NETのBrotliStreamやBrotliDecoderで解凍する、あるいはBrotli自動解凍を有効にしたHttpClientで受け取るアプリケーションです。
また、Unityエディタでは、エディタに同梱されたUnity Package Managerのクライアントが影響を受けます。これはパッケージの署名を検証する前にレジストリの応答を解凍するためで、WindowsとmacOSではクラッシュ、Linuxでは悪意のあるコードが実行される可能性があります。
その一方で、UnityWebRequestやAssetBundle、フォントの読み込みは当該のBrotliデコーダーを使っておらず、Web(WebGL)向けのビルドも影響を受けません。Unity TechnologiesはUnity製アプリケーションでこの脆弱性が悪用された形跡は無いと報告しており、セキュリティアドバイザリでも「ほとんどのUnity製アプリケーションは影響を受ける条件に該当しない」としています。
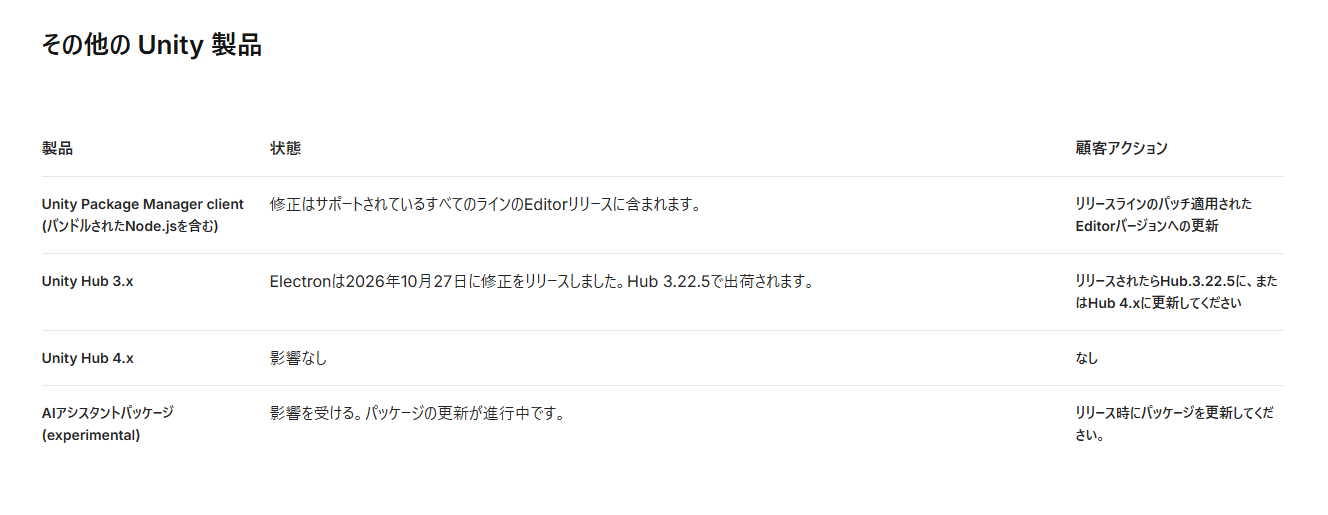
Unity Hubは4.xが影響を受けず、3.xには修正を含む3.22.5が配信される予定。なお、実験的機能のAI Assistantパッケージは影響を受け、パッケージの更新が準備されている(画像はセキュリティアドバイザリのスクリーンショット)
自身で開発したゲームなどが影響を受ける条件に該当する場合は、修正を含むエディタへ更新したうえで、再ビルドを行う必要があります。また、条件に該当しない場合でも、Package Managerを守るために、修正を含むエディタへの更新が推奨されています。
ただし、現時点では修正版のリリースは各バージョンで行われていないため、修正版で再ビルドできるまでの間、プロジェクト内で該当するAPIが使われていないかを確認し、使われていれば使用をやめるか、信頼できないデータを渡さないことが暫定的な回避策とアナウンスされています。
詳細はセキュリティアドバイザリをご確認ください。
「2026年10月 セキュリティアドバイザリ Brotliデコーダの脆弱性」セキュリティアドバイザリ